TTP-Lab Command Center
Purple Team Training Platform - MITRE ATT&CK Framework
EDUCATIONAL USE ONLY
Purple Team Training Platform - MITRE ATT&CK Framework
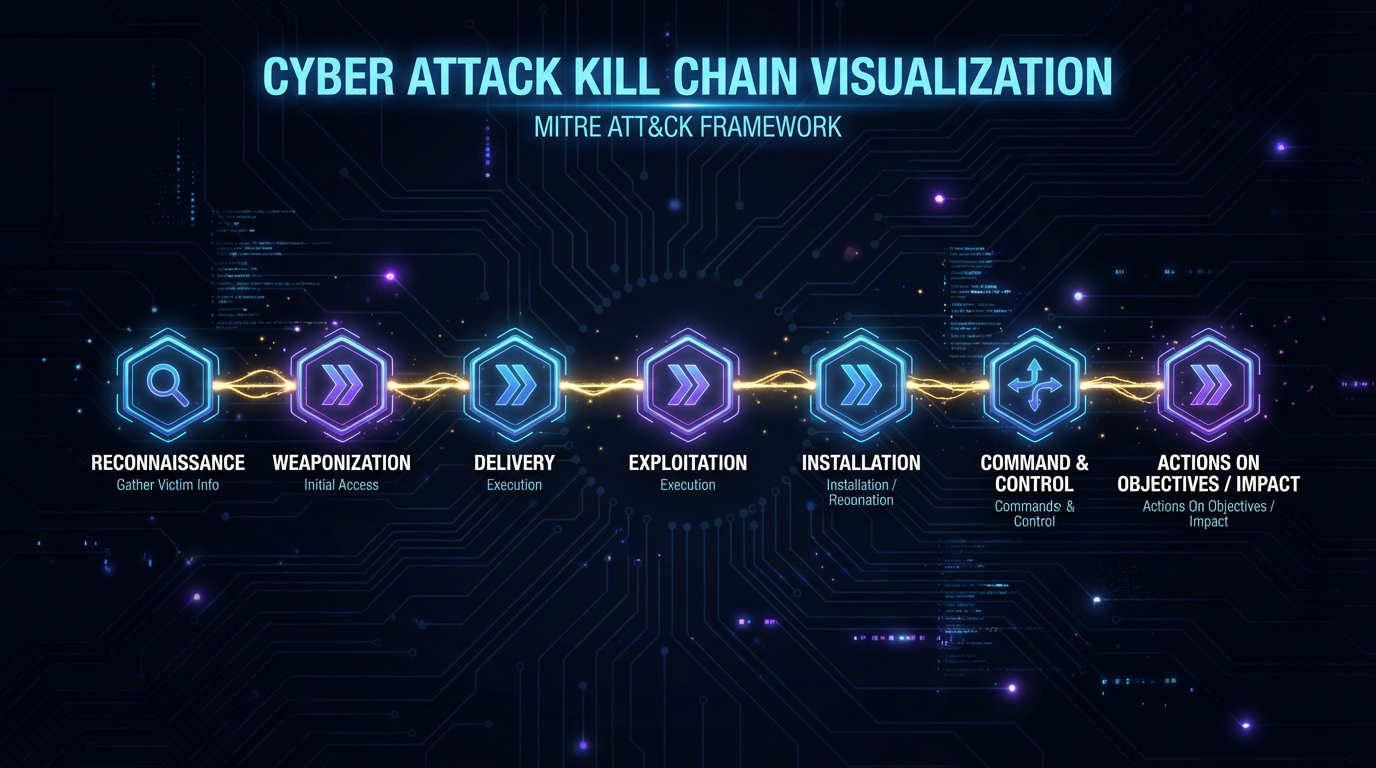
TA0001 - Initial Access
Exploitation d'une vulnérabilité d'injection de commande dans l'application web
TA0002 - Execution
Établissement d'un reverse shell pour obtenir un accès interactif
TA0003 - Persistence
Création d'une tâche cron pour maintenir l'accès après redémarrage
TA0004 - Privilege Escalation
Exploitation de sudo mal configuré pour obtenir les privilèges root
TA0009 - Collection
Collecte de données sensibles (shadow, passwd, secrets)
TA0010 - Exfiltration
Exfiltration des données via le canal C2 existant
En attente d'exécution...
Logs en attente...
Aucune attaque exécutée pour le moment.